

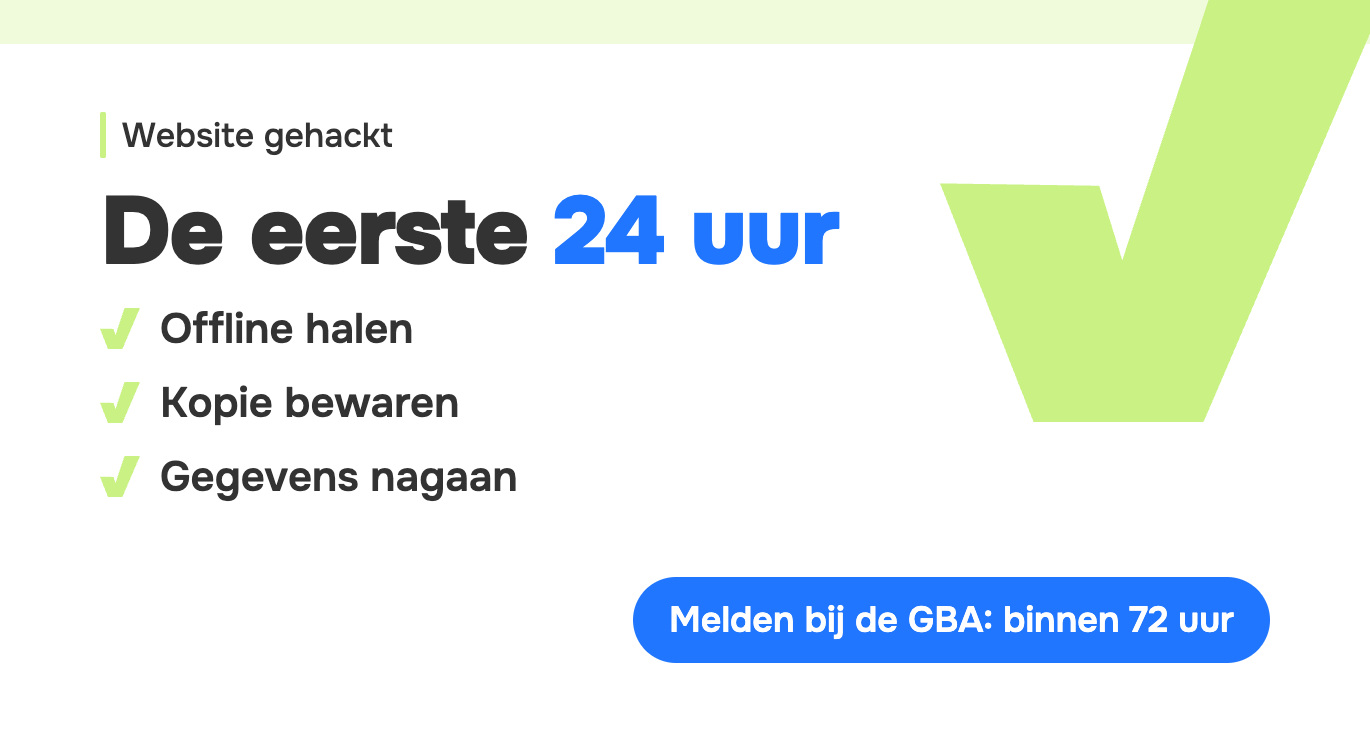
Een gehackte website herkent u aan spampagina’s in Google, een waarschuwing in de browser, vreemde doorverwijzingen, onbekende beheerders of een mail van uw hostingpartner. Haal de site offline, bewaar een kopie voor onderzoek en zoek de oorzaak voor u opkuist of een back-up terugzet.
Ga daarna meteen na of er persoonsgegevens geraakt zijn, zoals contactformulieren, sollicitaties of klantaccounts. Dan moet u het datalek binnen 72 uur melden bij de Gegevensbeschermingsautoriteit. Die vraag stelt bijna niemand, en net daar zit het grootste risico.
In het kort
- Op 21 oktober 2026 gingen tientallen Belgische websites preventief offline na twee kritieke lekken in de programmeertaal PHP, meldde VRT NWS.
- Sommige hacks ziet u zelf niet: de aanvaller toont spam of doorverwijzingen alleen aan Google of aan bezoekers op hun gsm.
- Een back-up terugzetten zonder het lek te dichten, maakt de site meteen opnieuw kwetsbaar.
- Staan er persoonsgegevens in de website, dan beslist u binnen 72 uur of u meldt bij de GBA.
- Hacking is strafbaar. Het Centrum voor Cybersecurity België raadt aangifte bij de politie aan.
Wat gebeurde er op 21 oktober 2026?
Na twee kritieke lekken in PHP haalden onder meer websites van de Vlaamse overheid, verschillende ziekenhuizen, Smartschool en de VDAB zich uit voorzorg offline, meldde VRT NWS. PHP is de programmeertaal waarop het grootste deel van de websites draait. De ontwikkelaars brachten dezelfde dag een update uit. Vraag uw webbureau of hostingpartner of die geïnstalleerd is.
Hoe weet u of uw website gehackt is?
| Signaal | Waar u het ziet | Wat het meestal betekent |
|---|---|---|
| “Deze site is mogelijk gehackt” onder uw zoekresultaat | Een aanvaller wijzigde pagina’s of voegde spampagina’s toe | |
| Een rode waarschuwingspagina bij het openen van de site | Chrome en andere browsers | Malware, phishing of misleidende inhoud op uw site |
| Een melding onder “Beveiligingsproblemen” | Google Search Console | Google vond geïnjecteerde code, spam of schadelijke downloads |
| Onbekende pagina’s als u zoekt op site:uwdomein.be | Spampagina’s, vaak voor namaakwinkels of gokwebsites | |
| Bezoekers die op hun gsm doorverwezen worden | Klanten die het melden | Een doorverwijzing die alleen werkt voor bepaalde toestellen of voor wie via Google komt |
| Onbekende beheerders of gebruikers | De gebruikerslijst van uw CMS | De aanvaller heeft toegang en houdt een achterdeur open |
| Een mail of opschorting van de hostingpartner | Mailbox, hostingpaneel | De hoster vond malware of spamverkeer |
| Vreemde code op de betaalpagina | De broncode van de webshop | Een skimmer die kaartgegevens wegsluist |
Waarom u zelf soms niets ziet
Aanvallers verbergen hun werk voor de eigenaar. Google beschrijft hoe gehackte pagina’s de eigenaar een lege of normale pagina tonen, terwijl Google en bezoekers de spam te zien krijgen. In het spambeleid van Google staan doorverwijzingen die afhangen van het toestel of van de herkomst van de bezoeker: wie via de zoekresultaten klikt, belandt elders. Kijk dus niet alleen naar uw eigen browser. Zoek op site:uwdomein.be, open de site op een gsm via Google, en lees de meldingen in Search Console. De signalen van een bredere aanval op uw organisatie staan in ons artikel over signalen dat uw bedrijf gehackt is.
Wat doet u in de eerste 24 uur?
- Haal de website offline. Laat de hostingpartner een onderhoudspagina tonen, zodat bezoekers geen malware of phishing krijgen. Alleen de zoekmachines blokkeren volstaat niet.
- Noteer wat u zag en wanneer, met tijdstip, en wat er recent veranderde aan de site.
- Bewaar een kopie van de besmette site, bestanden en database, voor u iets opkuist. Zonder kopie is achteraf niet meer te achterhalen hoe de aanvaller binnenkwam.
- Ga na of er persoonsgegevens geraakt zijn. Dat bepaalt of u moet melden; zie het schema hieronder.
- Verwittig uw webbureau en hostingpartner. Zij moeten u zonder vertraging laten weten wat ze vaststellen. De meldplicht bij de GBA blijft wel bij uw organisatie.
- Zoek hoe de aanvaller binnenkwam. Volgens Google zijn de gebruikelijke oorzaken een besmette computer van een beheerder, zwakke of hergebruikte wachtwoorden, verouderde software of uitbreidingen, en lekken in formulieren. Er kunnen ook meerdere hacks tegelijk zijn.
- Vervang alle wachtwoorden en sleutels: beheeraccounts van het CMS, hostingpaneel, FTP, database en API-sleutels. Na de opkuis wijzigt u ze nog een keer.
- Kuis op of zet terug, installeer alle updates en verwijder uitbreidingen en thema’s die u niet gebruikt.
- Doe aangifte bij de lokale politie. Hacking is strafbaar volgens artikel 550bis van het Strafwetboek. Bewaar screenshots en logbestanden als bewijs, zoals het CCB aanraadt in zijn gids over websitehacking.
Gaat de hack verder dan de website, bijvoorbeeld omdat ook mailboxen of werkstations geraakt zijn, volg dan de bredere aanpak uit ons artikel over de eerste zeven stappen na een hack.
Raakt de hack ook klantgegevens? Zo beslist u over de meldplicht
Een gehackte website is zelden alleen een websiteprobleem. Wie niet nagaat of er gegevens geraakt zijn, mist misschien een meldplicht. Ook de gids van het CCB over websitehacking en de Belgische hostinggidsen in de zoekresultaten noemen de Gegevensbeschermingsautoriteit niet. Dit schema helpt u beslissen.
- Staan er persoonsgegevens in of achter de website? Denk aan contactformulieren die in de site bewaard worden, sollicitaties, klantaccounts, bestellingen, een nieuwsbrieflijst of een betaalpagina. Zo nee, gaat het enkel om een vervangen startpagina of spampagina’s, dan is het geen persoonsgegevenslek. Documenteer het incident wel intern.
- Kon de aanvaller die gegevens inzien, kopiëren, wijzigen of onbeschikbaar maken? Ook tijdelijke onbeschikbaarheid door een incident telt als inbreuk, zeggen de Europese privacytoezichthouders (EDPB, richtlijnen 9/2022). Is het aantoonbaar niet zo, dan volstaat interne documentatie.
- Is er een risico voor de betrokkenen? Bij een risico meldt u binnen 72 uur bij de GBA. Bij een hoog risico informeert u ook de betrokkenen zelf.
| Wat er op de website stond | Inschatting volgens de EDPB-voorbeelden | Wat u doet |
|---|---|---|
| Sollicitatieformulieren die via kwaadaardige code buitgemaakt werden | Waarschijnlijk hoog risico (EDPB, richtlijnen 01/2021, geval 5) | Melden bij de GBA en de sollicitanten informeren |
| Accounts met sterk beveiligde wachtwoorden en pseudonieme gebruikersnamen, zonder mailadressen | Waarschijnlijk geen risico (geval 6) | Documenteren; gebruikers informeren is sterk aan te raden |
| Een vervangen startpagina, geen persoonsgegevens | Geen persoonsgegevenslek | Documenteren, aangifte bij de politie |
De 72 uur beginnen te lopen zodra u redelijk zeker bent dat persoonsgegevens geraakt zijn. Een korte eerste analyse mag, maar die start meteen. U meldt alleen via het online meldloket van de GBA; meldingen per mail behandelt de GBA niet. Hoe de melding verloopt, staat in ons artikel over een datalek melden bij de GBA.
Back-up terugzetten of opkuisen?
Google geeft een duidelijke beslisregel:
- Een schone, recente back-up: terugzetten, updaten, het lek dichten en de wachtwoorden wijzigen.
- Een schone maar oude back-up: terugzetten en updaten, en daarna alleen gecontroleerde inhoud uit de besmette kopie overnemen.
- Geen bruikbare back-up: een kopie van de besmette site opkuisen, niet de live site.
- Heropbouwen: een volledig nieuwe installatie, geen upgrade, omdat een upgrade oude bestanden kan laten staan.
Welke route u ook kiest, het lek moet eerst dicht. Volgens Google loopt wie de kwetsbaarheid niet verhelpt, het risico dat de site opnieuw besmet raakt. Controleer ook of uw back-up wel schoon is: een back-up van na de inbraak bevat de achterdeur mee. Het volledige herstel na een incident beschrijven we in de zes fasen van herstel na een hack.
Hoe krijgt u de waarschuwing in Google weg?
Is alles opgekuist, open dan in Google Search Console het rapport Beveiligingsproblemen en vraag een herbeoordeling aan met een korte uitleg per probleem wat u deed. Google beoordeelt pas opnieuw als alle problemen op alle pagina’s opgelost zijn: een gedeeltelijke opkuis levert geen gedeeltelijke terugkeer op. Een herbeoordeling duurt volgens Google enkele dagen tot weken. Dien niet opnieuw in zolang er geen beslissing is.
“Onze website is geen doelwit”
Het is een begrijpelijke gedachte: geen webshop, geen betaalgegevens, niets te halen. Maar de meeste aanvallen zijn geautomatiseerd. Programma’s scannen alle websites op bekende lekken; niemand kiest uw site bewust uit. Het CCB zegt het in zijn gids over websitehacking letterlijk: zolang een website bezocht wordt, is hij een aantrekkelijk doelwit. Een gehackte site dient om spampagina’s in Google te zetten, bezoekers door te sturen naar oplichterssites, phishingpagina’s te verbergen of spam te versturen.
Wat wel klopt: zonder persoonsgegevens op de site is er geen meldplicht bij de GBA. De schade zit dan in uw reputatie, uw zichtbaarheid in Google en wat er met uw bezoekers gebeurt.
Hoe voorkomt u een nieuwe hack?
- Updates zonder uitstel voor het CMS, de uitbreidingen en het thema. Leg vast wie dat doet: uzelf of het webbureau.
- Zo weinig mogelijk uitbreidingen. Elke uitbreiding is code van een andere partij; verwijder wat u niet gebruikt.
- Tweestapsverificatie op alle beheeraccounts en op het hostingpaneel.
- Minimale beheerrechten. Niet iedereen die teksten plaatst, heeft beheerrechten nodig.
- Back-ups die buiten de hosting bewaard worden, met een hersteltest die echt gebeurt.
- Opvolging: meldingen uit Search Console laten binnenkomen en de site af en toe bekijken zoals een bezoeker.
- Een regelmatige test van de website en de formulieren. Welke zwakke plekken daarbij het vaakst opduiken, leest u in ons artikel over de OWASP Top 10, en hoe zo’n test werkt in ons artikel over de application pentest.
Is uw website nu gehackt?
Cyberplan helpt bij een gehackte website om de oorzaak te vinden, te bepalen of er gegevens geraakt zijn en de site veilig terug online te krijgen. Achteraf testen we met een beveiligingstest van uw webapplicatie of het lek echt dicht is. Is het nu acuut? Vraag meteen hulp via onze interventiepagina.
Veelgestelde vragen
Is een gehackte website een datalek?
Alleen als er persoonsgegevens geraakt zijn, bijvoorbeeld uit contactformulieren, sollicitaties, klantaccounts of een nieuwsbrieflijst. Dan geldt de GDPR: is er een risico voor de betrokkenen, dan meldt u binnen 72 uur bij de Gegevensbeschermingsautoriteit. Gaat het enkel om een vervangen startpagina, dan documenteert u het incident intern.
Wie meldt het datalek als mijn webbureau de website beheert?
Uw organisatie. Een webbureau of hostingpartner die een lek vaststelt, moet u zonder onnodige vertraging verwittigen, maar de meldplicht bij de GBA ligt bij de organisatie die verantwoordelijk is voor de gegevens. Spreek vooraf af hoe en hoe snel uw webbureau u inlicht.
Is een back-up terugzetten genoeg na een hack?
Nee. Een back-up terugzetten zonder het lek te dichten, maakt de website meteen opnieuw kwetsbaar. Zoek eerst hoe de aanvaller binnenkwam, vervang alle wachtwoorden en installeer de updates. Controleer ook of de back-up van vóór de inbraak dateert, anders zet u de achterdeur mee terug.
Hoe lang duurt het voor Google de waarschuwing weghaalt?
Na een herbeoordeling in Google Search Console, die volgens Google enkele dagen tot weken duurt. U vraagt ze aan in het rapport Beveiligingsproblemen, met een korte uitleg per probleem. Google beoordeelt pas opnieuw als alle problemen op alle pagina’s opgelost zijn.
Wat moet ik doen na het PHP-lek van oktober 2026?
Vraag uw webbureau of hostingpartner of PHP bijgewerkt is naar een versie met de beveiligingsupdate van 21 oktober 2026. Voor versies ouder dan 8.2 bracht PHP geen nieuwe versie uit; daar is overstappen naar een ondersteunde versie de echte oplossing. Twijfelt u of uw site in de tussentijd geraakt is, overloop dan de signalen uit dit artikel.
